

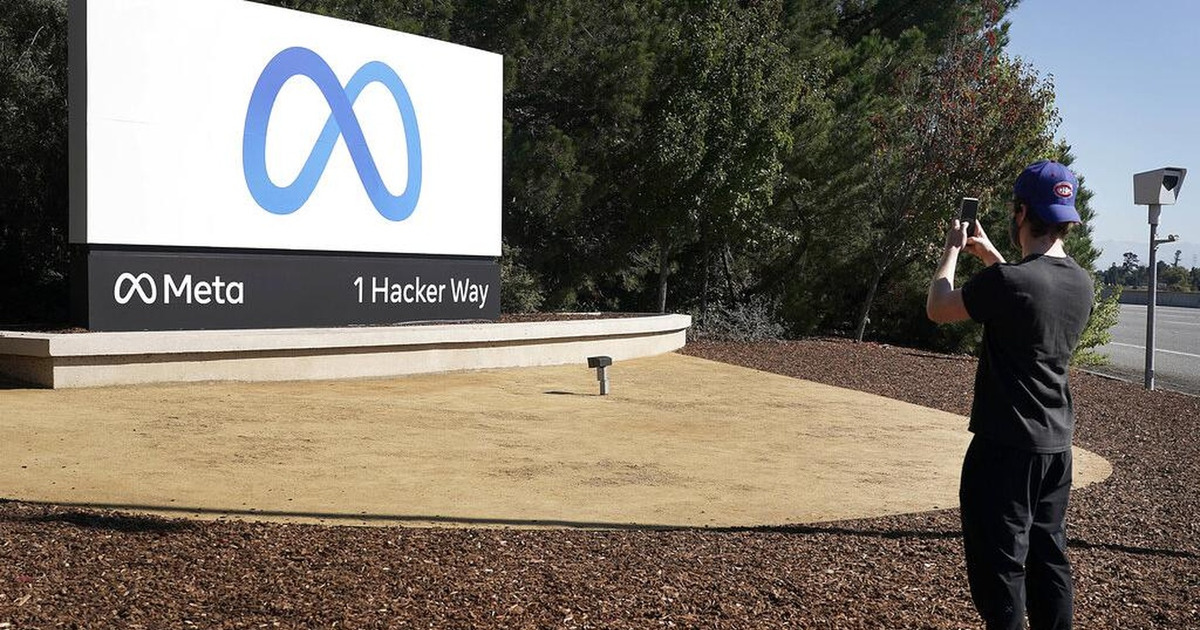
Spilltekno – Kabar mengejutkan datang dari raksasa teknologi Meta.
Kelompok hacker berhasil membobol sejumlah repositori GitHub penting milik perusahaan.
Insiden ini menyoroti kerentanan keamanan siber bahkan di perusahaan sebesar Meta.
Peretasan ini terdeteksi beberapa pekan lalu oleh tim keamanan internal Meta. Hacker mendapatkan akses tidak sah ke kode-kode produk dan data penting lainnya. Ini menjadi peringatan keras bagi semua organisasi yang menyimpan aset digital di platform cloud.
Meta mengonfirmasi bahwa peretas memanfaatkan kredensial login seorang karyawan. Kredensial tersebut diduga telah dicuri melalui metode lain sebelumnya. Faktor manusia seringkali menjadi titik terlemah dalam rantai keamanan siber.
Sekitar 1.500 orang telah menerima notifikasi resmi dari Meta. Sebagian besar individu yang terdampak adalah karyawan Meta yang berbasis di Amerika Serikat. Kredensial karyawan dan kode produk menjadi target utama pencurian data ini.
Tim keamanan Meta segera bertindak cepat setelah mendeteksi insiden. Mereka berhasil mencabut akses peretas dari repositori yang dibobol. Langkah ini penting untuk mencegah pencurian data lebih lanjut dan mitigasi risiko.
Meta juga menggandeng pihak GitHub untuk investigasi menyeluruh. Penegak hukum turut dilibatkan dalam penanganan kasus peretasan ini. Notifikasi kepada para individu yang terdampak telah dikirimkan sejak Selasa lalu.
Insiden ini menggarisbawahi pentingnya otentikasi multi-faktor dan pelatihan keamanan karyawan. Perusahaan harus terus-menerus memperbarui protokol keamanannya. Ancaman siber semakin canggih dan memerlukan kewaspadaan ekstra setiap saat.
Keamanan data adalah prioritas utama bagi setiap perusahaan teknologi. Bahkan raksasa seperti Meta pun tidak luput dari serangan siber yang terorganisir. Edukasi dan teknologi keamanan harus berjalan beriringan untuk melindungi aset digital.
Ikuti terus berita teknologi lainnya hanya di Spilltekno