

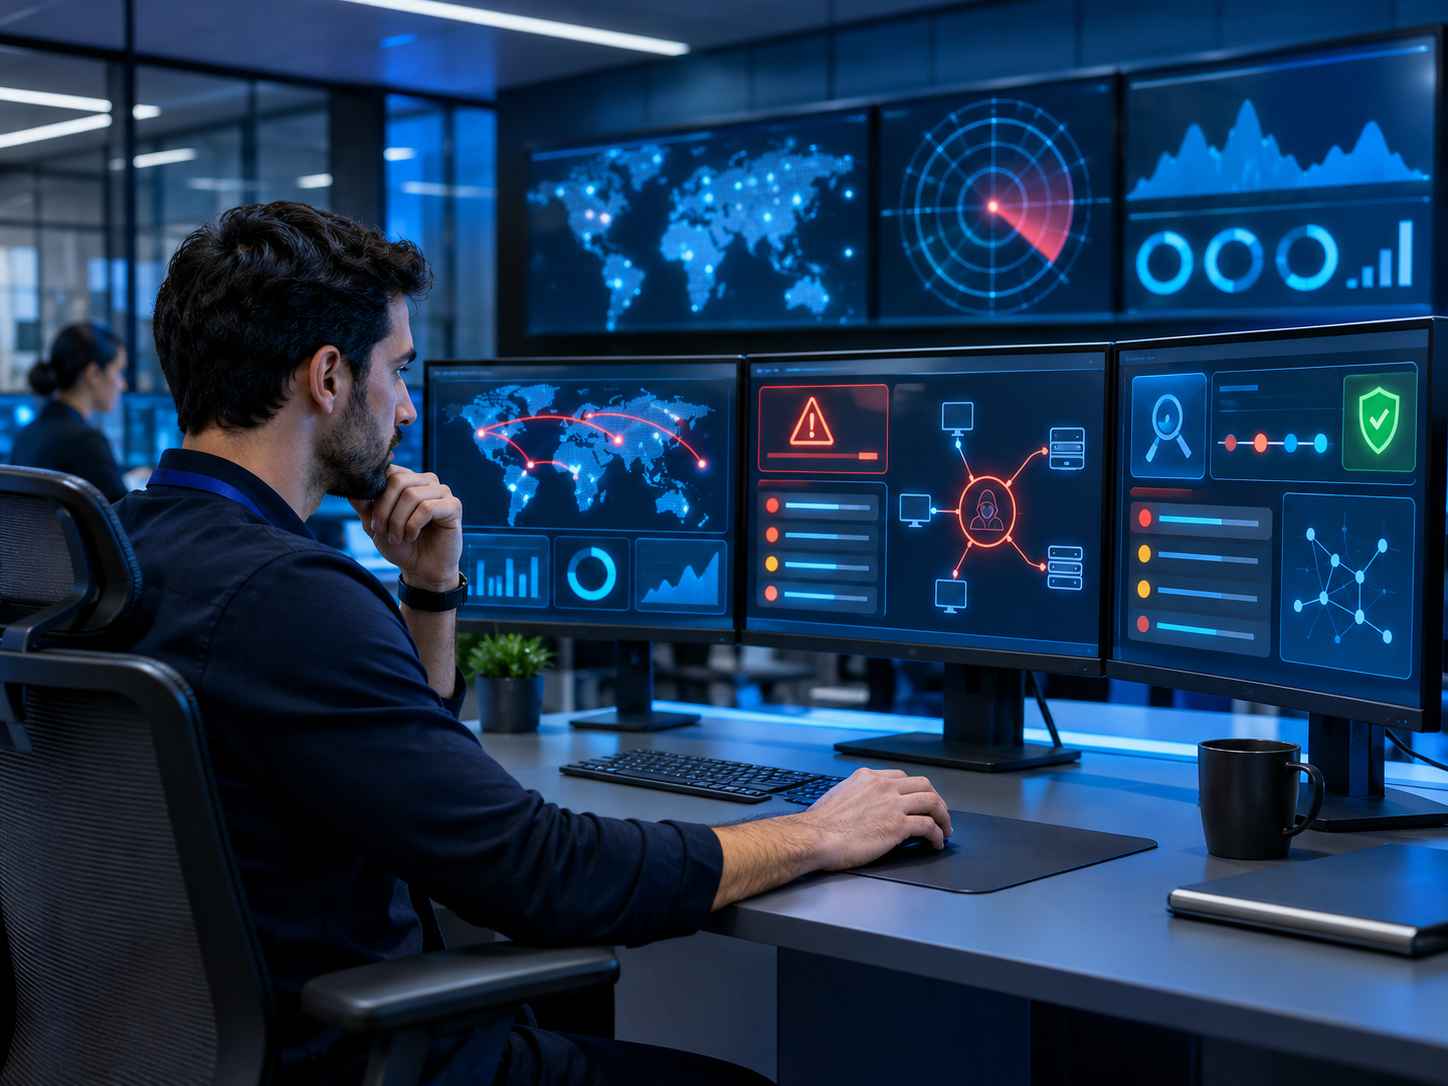
Spilltekno – Indonesia mencatat sekitar 5,2 miliar anomali trafik sepanjang 2025, dan 93,78% di antaranya berpotensi mengandung malware. Oleh karena itu, organisasi yang lebih cepat mendeteksi pelanggaran cenderung menanggung biaya lebih rendah, sehingga peran pemantau keamanan menjadi penting. Di sinilah SOC Analyst berperan.
SOC Analyst adalah profesional yang bertugas untuk memantau dan menanggapi ancaman siber di dalam Security Operations Center sebuah organisasi. Banyak pemula belum memahami pekerjaan harian seorang soc analyst yang berjenjang dari memantau peringatan hingga memburu ancaman. Setiap tingkat membutuhkan skill yang berbeda dan berkembang melalui latihan. Untuk mengenal jalur belajar, Anda dapat meninjau program Cyber Security Specialist di ITBOX.
Lantas, apa saja tugas dari SOC Analyst dan apa saja skill yang dibutuhkan? Berikut ulasannya.
1. Memantau Alert dan Log
Tugas paling mendasar dari seorang SOC Analyst adalah memantau peringatan (alert) dan log keamanan sistem secara terus-menerus, termasuk dalam skema kerja bergilir (shift). Peringatan operasional ini umumnya bersumber dari perangkat SIEM (Security Information and Event Management), yakni sistem terpusat yang menghimpun catatan log dari server, lalu lintas jaringan, hingga perangkat pengguna akhir.
Namun, tingginya intensitas notifikasi harian kerap memicu fenomena alert fatigue atau kejenuhan akibat paparan alarm secara konstan, sehingga ketelitian analisis tetap menjadi tuntutan mutlak. Untuk meringankan beban tersebut, solusi otomatisasi melalui SIEM, SOAR, dan asisten AI kini mulai diandalkan guna menangani tugas-tugas triase awal yang bersifat rutin. Dampaknya, peran analis kini bertransisi menjadi pengawas alur kerja otomatis sekaligus penilai kritis terhadap peringatan anomali yang memerlukan investigasi mendalam.
2. Melakukan Triase Insiden
Setelah peringatan terdeteksi, SOC Analyst bertugas menjalankan proses triase untuk memastikan apakah notifikasi tersebut merupakan ancaman nyata atau sekadar false positive. Pada tahap penyaringan ini, analis menghimpun seluruh konteks insiden lalu memvalidasinya dengan basis data threat intelligence. Apabila peringatan tersebut terbukti sebagai alarm keliru, analis akan segera menutup tiket insiden disertai dokumentasi alasan yang sistematis.
Selain memverifikasi validitas ancaman, penilaian tingkat keparahan (severity) dalam proses triase memegang peranan krusial untuk menentukan prioritas penanganan insiden. Ketepatan penentuan prioritas ini berdampak langsung pada kondisi finansial organisasi, mengingat pada 2025 rata-rata waktu yang dibutuhkan untuk mendeteksi dan menahan pelanggaran mencapai 241 hari. Sebagai pembanding, insiden yang berhasil ditangani dalam rentang waktu di bawah 200 hari menelan biaya rata-rata 3,87 juta dolar AS, jauh lebih rendah dibanding penanganan di atas 200 hari yang membengkak hingga 5,01 juta dolar AS.
3. Menyelidiki Ancaman Awal
Penyelidikan awal berfokus pada pelacakan asal-usul serangan, rute penyusupan, serta estimasi dampak yang ditimbulkan oleh insiden keamanan. Guna merekonstruksi kronologi kejadian secara presisi, analis bertugas memeriksa catatan log autentikasi, membedah lalu lintas jaringan, serta memantau aktivitas proses sistem yang mencurigakan.
Berdasarkan temuan bukti dari penyelidikan awal tersebut, analis dapat segera menetapkan tindakan isolasi darurat, seperti memutus koneksi perangkat yang terinfeksi atau memblokir akses akun yang disusupi. Di samping itu, analis juga bertugas menilai potensi keterlibatan pihak ketiga yang muncul. Namun, apabila eskalasi ancaman dinilai telah melampaui wewenang analis lini pertama, insiden tersebut harus segera dialihkan ke tingkat penanganan berikutnya.
4. Mengeskalasi dan Mendokumentasikan
Proses eskalasi dilakukan dengan meneruskan tiket insiden beserta seluruh bukti investigasi yang telah terhimpun kepada tingkatan analis yang lebih senior. Pada tahap eskalasi ini, analis tingkat dua (Tier 2) akan mengkaji insiden berprioritas tinggi dengan memanfaatkan analisis threat intelligence guna merancang langkah penahanan (containment) dan pemulihan sistem. Sementara itu, penanganan insiden berskala krisis, perburuan ancaman aktif (threat hunting), serta analisis forensik mendalam diserahkan kepada analis tingkat tiga (Tier 3).
Bersamaan dengan langkah penanganan, proses pendokumentasian wajib dijalankan secara disiplin dengan mencatat riwayat peringatan, tindakan penanggulangan, dan hasil akhir ke dalam sistem pelacakan insiden. Catatan yang terstruktur ini tidak hanya membantu auditor dalam memverifikasi kepatuhan kontrol keamanan organisasi, melainkan juga berfungsi sebagai basis data evaluasi untuk memperbarui serta menyempurnakan prosedur deteksi di masa mendatang.
Menguasai Skill Teknis Utama
Peran SOC Analyst berpusat pada pemantauan peringatan, penilaian insiden, penyelidikan awal, hingga eskalasi penanganan. Pekerjaan ini menuntut keahlian teknis dan nonteknis yang diasah bertahap dari tingkat satu hingga tiga, dimulai dari penguasaan fondasi jaringan serta analisis log.
Untuk membangun kesiapan karier, latihan praktik intensif sangat diperlukan. Program Cyber Security Specialist di ITBOX menyediakan pelatihan terstruktur guna memandu pemula memahami arsitektur jaringan, keamanan informasi, dan pemantauan ancaman.
Selain kemampuan teknis, soft skills seperti berpikir analitis dan komunikasi sangat dibutuhkan, terutama karena 90% organisasi mengalami kesenjangan keterampilan (skill gap). Analis harus mampu menyampaikan ringkasan teknis ke dalam bahasa bisnis yang mudah dipahami manajemen. Spilltekno
Simak update artikel pilihan lainnya dari kami di Google News dan Saluran WhatsApp Channel